Decisão 01
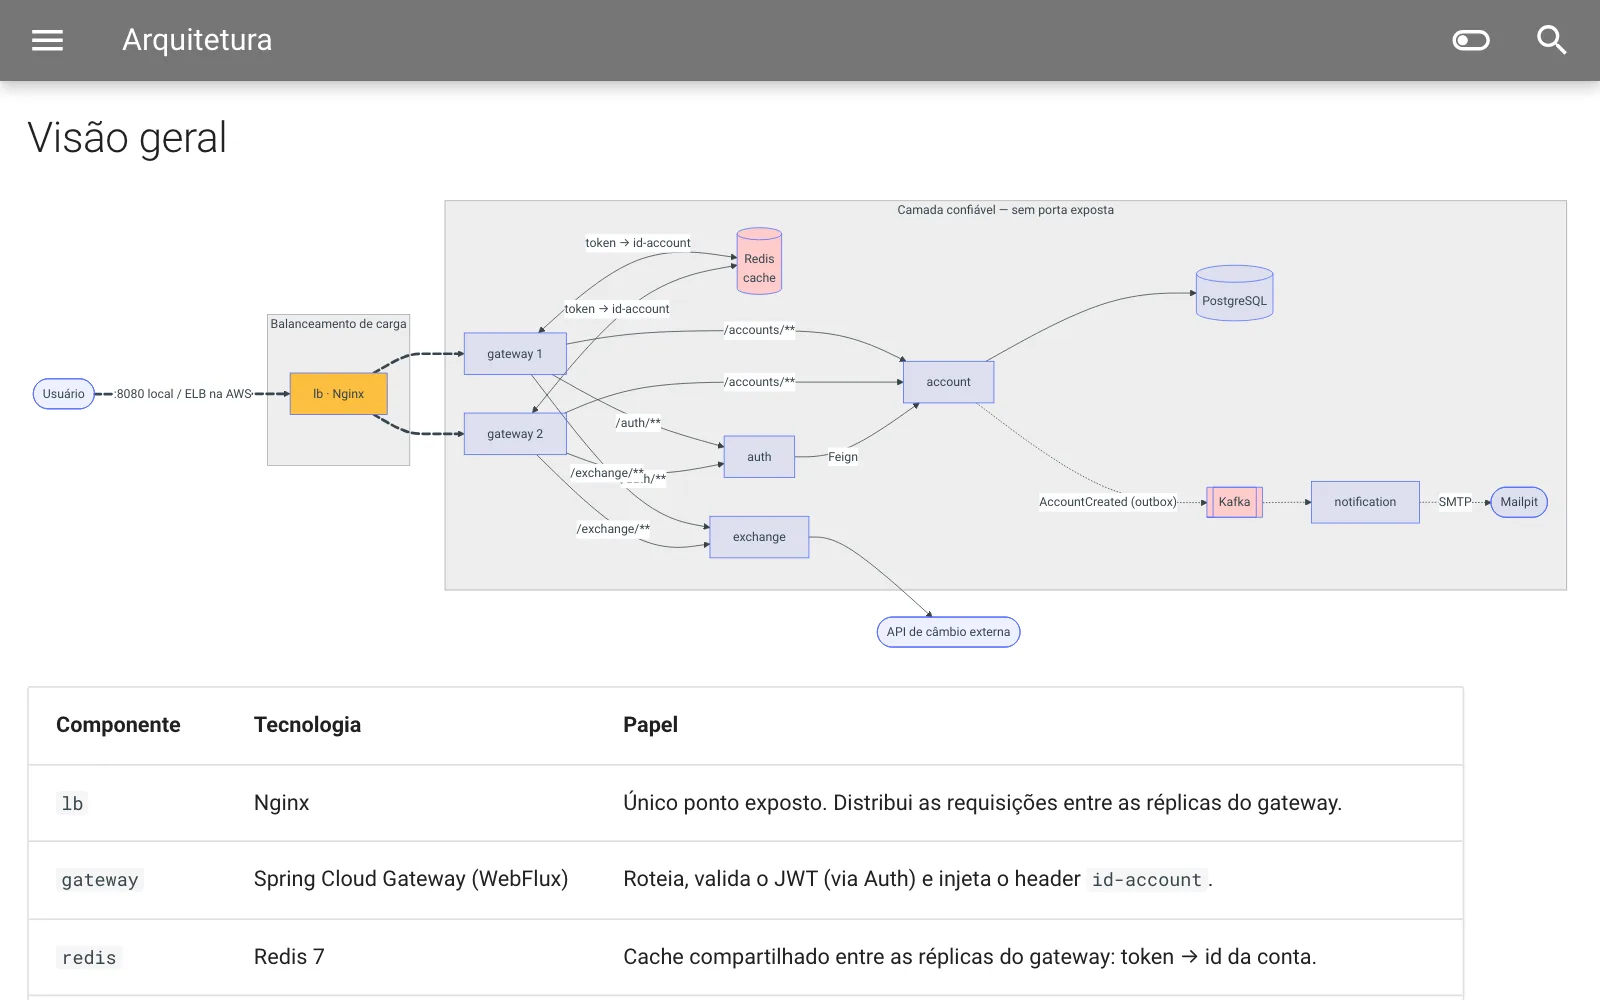
Pergunta: Por que guardar o hash do token, e não o token, no Redis?
Resposta: O cache existe para tirar o Auth do caminho de toda requisição, não para virar um segundo lugar de onde roubar sessão. Com a chave sendo o SHA-256 do JWT, quem ler o Redis não consegue reutilizar token nenhum; e como o TTL nunca passa do exp, um token vencido não continua valendo por causa do cache.